Weboldal-biztonság 2026-ban: Miért nem elég egy erős jelszó és egy SSL-tanúsítvány?
Weboldal-biztonság 2026-ban: Miért nem elég egy erős jelszó és egy SSL-tanúsítvány?
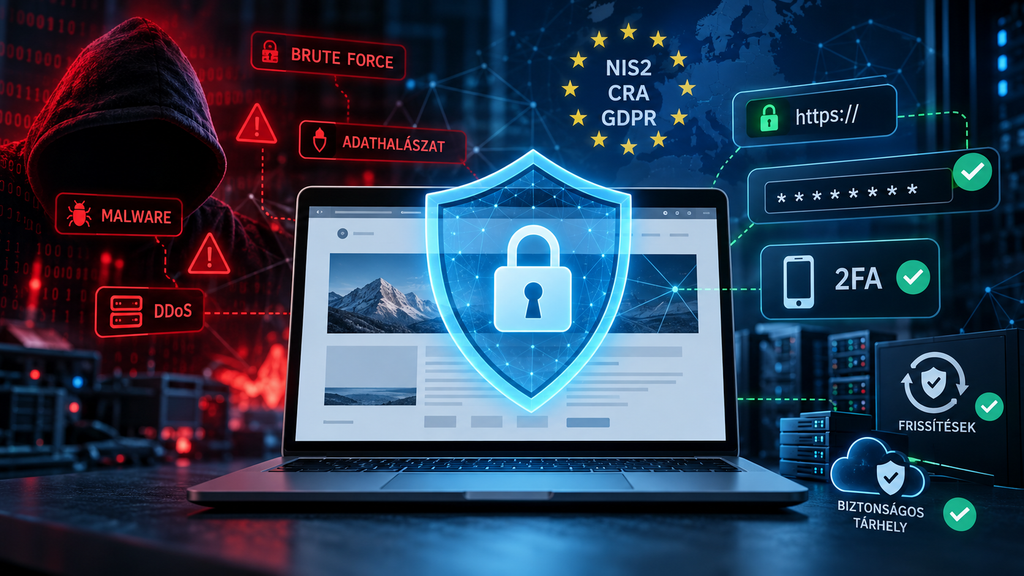
Egy erős jelszó és egy érvényes SSL-tanúsítvány fontos alapja egy weboldal biztonságának. 2026-ban azonban már egyik sem jelent önmagában megfelelő védelmet. A támadók nem feltétlenül a jelszavakat próbálják feltörni: gyakran egy elavult WordPress-bővítményt, hibásan konfigurált szervert, védtelen űrlapot vagy API-végpontot használnak ki.
A kiberbiztonság ráadásul már rég nem csak a nagyvállalatok problémája. Egy kisebb vállalkozás weboldala is kezelhet személyes adatokat, megrendeléseket, ügyfélfiókokat, számlázási információkat vagy más érzékeny adatokat. Egy sikeres támadás ezért adatvesztést, szolgáltatáskiesést, bevételkiesést és komoly bizalomvesztést is okozhat.
A vállalkozásoknak tehát érdemes úgy tekinteniük weboldaluk biztonságára, mint egy folyamatosan karbantartandó rendszerre, nem pedig egyszer elvégzendő technikai feladatra.
A kiberbiztonság ma már üzleti kérdés
A támadók módszerei folyamatosan fejlődnek, miközben az automatizált támadások miatt már egy kisebb vagy kevésbé ismert weboldal is könnyen célponttá válhat.
Botok folyamatosan pásztázzák az internetet sérülékeny WordPress-, Joomla- és más CMS-rendszerek, nyitott adminisztrációs felületek, gyenge jelszavak vagy ismert biztonsági hibákat tartalmazó bővítmények után kutatva.
Ehhez társul az emberi tényező. Az európai munkavállalók jelentős része találkozott már valamilyen kiberfenyegetéssel a munkahelyén, például adathalász e-maillel vagy gyanús hivatkozással. Egyetlen rossz kattintás vagy megszerzett adminisztrátori hozzáférés is elegendő lehet ahhoz, hogy egy támadó hozzáférjen egy vállalkozás rendszeréhez.
A weboldal biztonsága ezért nem egyszerűen informatikai kérdés: közvetlenül kapcsolódik az üzletmenet-folytonossághoz és az ügyfelek bizalmához is.
Az EU is egyre szigorúbban kezeli a kiberbiztonságot
Az elmúlt évek európai szabályozásai szintén azt mutatják, hogy az informatikai biztonság egyre nagyobb jelentőséget kap.
A NIS2 irányelv több szektorban szigorúbb kiberkockázat-kezelési és incidensjelentési követelményeket vezetett be. Magyarországon is kialakult az ehhez kapcsolódó jogszabályi környezet, így számos érintett szervezetnek magasabb szintű informatikai védelmet kell kialakítania.
Szintén fontos változást hoz a Cyber Resilience Act (CRA). A szabályozás a digitális elemeket tartalmazó termékek biztonságát helyezi előtérbe, és többek között sebezhetőség-kezelési, frissítési és incidensjelentési kötelezettségeket határoz meg a gyártók számára.
Emellett természetesen továbbra is meghatározó a GDPR, amely megfelelő technikai és szervezési intézkedéseket követel meg a személyes adatok védelméhez.
A kiberbiztonság tehát sok vállalkozás számára már nem pusztán ajánlás, hanem üzleti és bizonyos esetekben jogszabályi követelmény is.
Hol támadhatják meg legkönnyebben a weboldalt?
Sokan a weboldal biztonságát még mindig elsősorban az adminisztrátori jelszóval azonosítják. A valóságban azonban egy modern weboldal számos különböző komponensből áll, és ezek közül gyakorlatilag bármelyik támadási felületté válhat.
Elavult CMS-ek és bővítmények
A WordPress, Joomla és más tartalomkezelő rendszerek önmagukban rendszeresen kapnak biztonsági frissítéseket. A problémát sok esetben az jelenti, hogy a weboldal tulajdonosa hónapokig vagy akár évekig nem frissíti a rendszert, a sablont vagy valamelyik bővítményt.
Ha egy sérülékenység nyilvánosságra kerül, a támadók automatizált eszközökkel kereshetik azokat a weboldalakat, amelyek még mindig az érintett verziót használják.
A frissítések telepítése ezért az egyik legegyszerűbb és leghatékonyabb biztonsági intézkedés.
Gyenge vagy újrahasznált jelszavak
A „password”, „admin123” vagy más könnyen kitalálható jelszavak továbbra is komoly kockázatot jelentenek. De még egy bonyolult jelszó sem feltétlenül jelent megfelelő védelmet, ha ugyanazt több szolgáltatásban is használjuk.
Ha egy másik szolgáltatás adatbázisából kiszivárog a felhasználónév és a jelszó, a támadók automatikusan kipróbálhatják azt más rendszereken is. Ezt nevezzük credential stuffing támadásnak.
Ezért fontos az egyedi jelszavak használata és a kétfaktoros hitelesítés (2FA) bekapcsolása.
Védtelen űrlapok és API-k
Kapcsolatfelvételi űrlapok, regisztrációs oldalak, AJAX-kérések és API-végpontok szintén gyakori célpontok.
Megfelelő védelem nélkül a botok tömegesen küldhetnek spamet vagy rosszindulatú kéréseket, illetve túlterhelhetik az alkalmazást. Ezért fontos többek között a szerveroldali adatellenőrzés, a botvédelem és szükség esetén a rate limiting alkalmazása.
DDoS-támadások
A Distributed Denial of Service, vagyis DDoS-támadás célja nem feltétlenül az adatok megszerzése. A támadó nagy mennyiségű forgalmat irányít a szerverre, amelynek következtében a weboldal lelassulhat vagy teljesen elérhetetlenné válhat.
Egy webáruház vagy online szolgáltatás esetében már néhány óra kiesés is közvetlen bevételkiesést okozhat.
Hiányzó vagy használhatatlan biztonsági mentések
Sok weboldalról készül biztonsági mentés – legalábbis elméletben.
A valódi kérdés azonban az, hogy vissza is lehet-e állítani belőle a rendszert.
Egy hibás, hiányos vagy a feltört szerveren tárolt backup egy komoly incidens után keveset ér. A mentéseket ezért érdemes elkülönített helyen tárolni, rendszeresen ellenőrizni és időnként a visszaállítás folyamatát is tesztelni.
Mit tehetünk a weboldal biztonságáért?
Nincs olyan egyetlen biztonsági megoldás, amely minden támadást megakadályoz. A hatékony védelem több egymásra épülő rétegből áll.
1. Tartsuk naprakészen a rendszert
Rendszeresen frissítsük a CMS-t, a bővítményeket, sablonokat és – saját szerver esetén – az operációs rendszert és a szerveroldali komponenseket is. A nem használt bővítményeket pedig ne csak kapcsoljuk ki, hanem távolítsuk is el.
2. Használjunk egyedi jelszavakat és 2FA-t
Minden adminisztrátori fiókhoz használjunk hosszú, egyedi jelszót. Ahol lehetséges, kapcsoljuk be a kétfaktoros hitelesítést is.
A jelszavak biztonságos kezelésére érdemes jelszókezelő alkalmazást használni.
3. Használjunk HTTPS-kapcsolatot
A weboldalt teljes egészében HTTPS-en keresztül szolgáljuk ki érvényes SSL/TLS-tanúsítvánnyal.
Fontos azonban megérteni, hogy az SSL az adatátvitelt titkosítja, de önmagában nem akadályozza meg egy sérülékeny webalkalmazás feltörését. Egy HTTPS-en működő WordPress-oldal ugyanúgy támadható lehet, ha például egy régi plugin kritikus sérülékenységet tartalmaz.
4. Készítsünk rendszeres biztonsági mentést
A fájlokról és az adatbázisról egyaránt készüljön rendszeres mentés. Kritikus rendszereknél célszerű több példányt és fizikailag vagy logikailag elkülönített mentési helyet használni.
És ami legalább ilyen fontos: időnként teszteljük a visszaállítást is.
5. Használjunk WAF-ot és monitorozást
A Web Application Firewall (WAF) képes lehet számos rosszindulatú HTTP-kérés felismerésére és blokkolására.
A szerver- és alkalmazásnaplók figyelése szintén fontos. A sok sikertelen bejelentkezési kísérlet, szokatlan adatforgalom vagy hirtelen megnövekedő CPU-terhelés egy támadás első jele is lehet.
6. Védjük az űrlapokat és a publikus végpontokat
A nyilvánosan elérhető űrlapokon alkalmazzunk bot- és spamvédelmet, szerveroldali validációt, illetve szükség esetén sebességkorlátozást.
A CAPTCHA önmagában nem old meg minden problémát, de megfelelően kialakított szerveroldali védelemmel együtt hatékony eszköz lehet az automatizált támadások ellen.
7. Csak a szükséges jogosultságokat adjuk meg
Egy weboldal kezeléséhez nem mindenkinek van szüksége rendszergazdai jogosultságra.
Alkalmazzuk a legkisebb szükséges jogosultság elvét: minden felhasználó csak azokhoz a funkciókhoz férjen hozzá, amelyekre valóban szüksége van.
Ugyanez vonatkozik az FTP-, SSH-, adatbázis- és szerverhozzáférésekre is.
Az ember továbbra is a biztonsági rendszer része
Hiába rendelkezik egy vállalkozás korszerű szerverrel és megfelelő technikai védelemmel, ha egy adminisztrátor egy adathalász levélben megadja a hozzáférési adatait.
A technikai védelem mellett ezért a felhasználói tudatosság is meghatározó.
A munkatársaknak érdemes tudniuk, hogyan ismerhetik fel a gyanús e-maileket, miért nem szabad jelszót újrahasznosítani, és hogyan kell eljárniuk, ha szokatlan működést vagy biztonsági problémát tapasztalnak.
A megfelelő infrastruktúra is a védelem része
A weboldal biztonsága nem ér véget a WordPress vagy más CMS megfelelő konfigurálásánál. Az oldal mögött működő infrastruktúra rendelkezésre állása és védelme ugyanolyan fontos.
Egy megfelelően kialakított tárhely-, VPS- vagy szerverkörnyezet lehetőséget biztosít arra, hogy a weboldal erőforrásai igazodjanak a forgalomhoz, a rendszert folyamatosan felügyeljék, és szükség esetén további biztonsági intézkedéseket lehessen alkalmazni.
A Forpsi VPS-, felhő– és dedikált szervermegoldásai különböző teljesítmény- és erőforrásigényekhez kínálnak infrastruktúrát. Egy üzletileg kritikus weboldal esetében különösen fontos, hogy ne csak az alkalmazás, hanem az azt kiszolgáló szerverkörnyezet biztonságával, mentésével és rendelkezésre állásával is foglalkozzunk.
Az SSL csak a kezdet
2026-ban egy biztonságos weboldalhoz már nem elegendő egy erős jelszó és az, hogy a böngésző címsorában megjelenjen a lakat ikon.
A valódi védelem több rétegből épül fel: frissített szoftverekből, megfelelő jogosultságkezelésből, többfaktoros hitelesítésből, titkosított kommunikációból, biztonsági mentésekből, monitorozásból és megfelelő szerverinfrastruktúrából.
Az európai szabályozások – többek között a NIS2 és a Cyber Resilience Act – szintén abba az irányba mutatnak, hogy a kiberbiztonságot a vállalkozásoknak folyamatos folyamatként kell kezelniük.
Egy jól védett weboldal pedig nemcsak a támadásokkal szemben ellenállóbb. Nagyobb üzembiztonságot, kevesebb váratlan leállást és nagyobb felhasználói bizalmat is jelent.
A kérdés tehát 2026-ban már nem az, hogy érdemes-e foglalkozni weboldalunk biztonságával, hanem az, hogy mennyire vagyunk felkészülve arra, amikor valóban támadás éri.
Források:
- https://commission.europa.eu/news-and-media/news/safer-and-more-secure-digital-products-2026-09-11_en
- https://digital-strategy.ec.europa.eu/en/policies/cra-reporting
- https://digital-strategy.ec.europa.eu/en/policies/nis2-directive
- https://www.ibm.com/reports/data-breach
- https://newsroom.ibm.com/2026-07-29-ibm-study-one-in-four-malicious-breaches-are-ai-enabled,-costing-companies-6-million-on-average
- https://www.forpsi.hu/serverdedicated/
- https://www.forpsi.hu/webhosting


